Исследователи научились перехватывать звук из наушников на расстоянии: InjectEave работает даже через стены
- AlexT
- 19-сен-2026, 12:00
- 0 комментариев
- 1 просмотров
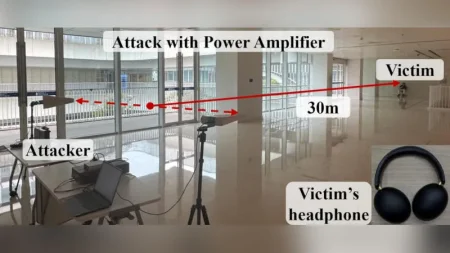
Исследователи из Гонконга представили новый класс электромагнитных атак, позволяющий восстанавливать звук, воспроизводимый обычными проводными и беспроводными наушниками, не подключаясь к ним по Bluetooth или Wi-Fi. Метод получил название InjectEave. В лабораторных экспериментах технология позволяла перехватывать аудио на расстоянии до 6 метров без дополнительного усиления, а с радиочастотным усилителем дальность для отдельных моделей наушников удалось увеличить до 30 метров. Учёные также продемонстрировали работу системы через стены.
Главная особенность InjectEave заключается в том, что злоумышленник не просто пытается уловить слабое электромагнитное излучение устройства. На электронику предварительно воздействуют внешним радиосигналом, после чего нелинейные аналоговые компоненты сами создают более удобный для перехвата побочный канал. Исследователи проверили принцип на 11 серийных устройствах, включая наушники, VoIP-телефон, умные вентиляторы и лампы. Работа была представлена на конференции USENIX Security 2026.
Обычные электромагнитные атаки по побочным каналам основаны на том, что работающая электроника непреднамеренно излучает слабые сигналы. Анализируя такое излучение, в некоторых случаях можно восстановить обрабатываемую устройством информацию.
С аудио этот подход сталкивается с серьёзным ограничением. Человеческая речь и другие звуковые сигналы находятся преимущественно в низкочастотном диапазоне, тогда как небольшие элементы электронных устройств значительно эффективнее излучают электромагнитную энергию на гораздо более высоких частотах.
InjectEave предлагает необычный способ обойти это ограничение.
Вместо ожидания подходящей утечки исследователи воздействуют на устройство внешней электромагнитной несущей. Нелинейные компоненты электроники взаимодействуют с ней таким образом, что информация из низкочастотного аналогового сигнала оказывается перенесена в более удобный для обнаружения диапазон.
Важно, что InjectEave не использует ошибку в протоколах беспроводной связи и не требует взлома операционной системы устройства.
Исследователи подчёркивают: целью становятся физические свойства электронной схемы. Поэтому потенциальная утечка может сохраняться даже у устройства с отключённым Bluetooth или сетевым подключением.
В основе эффекта находятся распространённые нелинейные элементы — усилители, аналого-цифровые преобразователи, преобразователи питания и переключающие MOSFET-транзисторы.
Когда внешний радиосигнал взаимодействует с такими компонентами, внутренний аналоговый сигнал может модулировать его. Получившееся электромагнитное излучение уже значительно удобнее принять и проанализировать извне.
Иными словами, InjectEave заставляет само устройство невольно помогать в создании канала утечки.
Авторы не ограничились экспериментальной электроникой и проверили метод на доступных в продаже устройствах пяти категорий.
В испытания вошли проводные наушники и гарнитуры, беспроводные наушники, VoIP-телефон, умные вентиляторы и интеллектуальные лампы.
Среди протестированной техники присутствовали устройства Sony, Apple, UGreen, Philips, HP, Xiaomi и других производителей. Всего исследователи изучили 11 коммерческих устройств.
Результаты различались в зависимости от конструкции электроники. Например, для Sony ZX110AP максимальная продемонстрированная дистанция составляла около 5 метров, для Apple Earbuds — примерно 1 метр, а некоторые беспроводные модели UGreen и Philips позволяли обнаруживать утечку примерно с 6 метров.
Таким образом, речь пока не идёт о гарантированном перехвате любых наушников с десятков метров. Эффективность сильно зависит от конкретной аппаратной реализации.
Наиболее впечатляющий результат исследователи получили после подключения дополнительного радиочастотного усилителя.
В стандартных экспериментах максимальная дальность для протестированных устройств находилась примерно в диапазоне от 1 до 6 метров. Использование усилителя позволило в отдельных экспериментах с наушниками увеличить дистанцию перехвата аудио до 30 метров.
Именно поэтому утверждение о «прослушивании наушников с 30 метров» требует уточнения: это максимальный результат экспериментальной установки для отдельных устройств, а не обычная рабочая дистанция InjectEave для всей электроники.
Отдельную серию экспериментов авторы посвятили препятствиям между оборудованием и атакуемым устройством.
Исследователи продемонстрировали перехват через бетонную стену толщиной около 30 сантиметров. В одном из сценариев оборудование находилось в соседнем помещении примерно в метре от цели.
Были смоделированы и более реалистичные ситуации. Например, оборудование потенциального злоумышленника размещалось в соседнем гостиничном номере.
Авторы также показывали сценарии со скрытым размещением аппаратуры вне помещения.
Таким образом, InjectEave интересен не только как лабораторный эффект. Исследователи специально проверяли его в условиях, приближенных к возможным практическим сценариям наблюдения.
Исследование оказалось шире первоначальной задачи перехвата звука.
Умные вентиляторы и лампы тоже содержат аналоговые и силовые компоненты, работа которых меняется в зависимости от текущего состояния устройства.
InjectEave позволил определять скорость вращения вентилятора и яркость умной лампы по связанным с их работой сигналам.
На первый взгляд подобная информация кажется незначительной. Однако при длительном наблюдении она потенциально позволяет делать выводы о поведении человека.
Например, изменение режима вентилятора или освещения может косвенно указывать на присутствие людей, время сна или использование помещения. Именно поэтому авторы рассматривают технологию не только как способ перехвата разговоров, но и как потенциальный инструмент анализа активности пользователей.
Особенно интересный сценарий исследователи продемонстрировали с VoIP-телефоном Flyingvoice P23GW.
Система смогла работать с аналоговыми компонентами телефонного тракта и восстанавливать передаваемое аудио. Авторы исследования также изучили возможность объединения перехвата с уже существующими методами электромагнитного внедрения звукового сигнала.
В результате была продемонстрирована экспериментальная цепочка, при которой разговор сначала перехватывается, затем обрабатывается, после чего в телефонный тракт может внедряться другой звук.
Это показывает, что физические побочные каналы теоретически способны создавать угрозы не только конфиденциальности, но и целостности передаваемой информации.
Одна из наиболее неприятных особенностей InjectEave состоит в том, что обычное цифровое шифрование не устраняет сам механизм утечки.
Причина довольно проста: интересующая атакующего информация к этому моменту уже находится в аналоговом тракте устройства.
Зашифрованный музыкальный поток или разговор может быть надёжно защищён во время передачи по сети или Bluetooth, но перед непосредственным воспроизведением его всё равно необходимо преобразовать в аналоговый сигнал.
Именно на этой стадии и возникает исследуемый побочный канал. Поэтому авторы отмечают, что программные средства защиты и цифровое шифрование плохо подходят для противодействия подобным физическим атакам.
Полностью универсального способа защиты исследователи пока не предлагают.
Наиболее очевидными мерами остаются электромагнитное экранирование, фильтрация нежелательных радиочастотных сигналов и более продуманная конструкция аналоговых трактов.
В работе также рассматривается применение дифференциальных схем и витых пар проводников. Такие решения способны уменьшать электромагнитную связь и ослаблять побочное излучение.
Однако исследователи предупреждают, что простое экранирование не обязательно решает проблему окончательно: увеличение мощности воздействующего сигнала потенциально способно частично компенсировать дополнительное затухание.
Несмотря на впечатляющие результаты, InjectEave не стоит воспринимать как технологию, позволяющую любому человеку незаметно прослушивать любые беспроводные наушники через несколько стен.
Эксперименты проводились с контролируемой аппаратурой, а эффективность заметно различалась между моделями устройств. Для максимальной дальности потребовалось дополнительное усиление радиосигнала.
Тем не менее работа демонстрирует принципиально новый риск. Авторы показали, что активное электромагнитное воздействие способно превратить слабую и практически бесполезную утечку аналоговой электроники в канал, через который можно восстановить конфиденциальную информацию.
Исследование «Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity» было представлено на 35-м симпозиуме USENIX Security 2026.
Самый настоящий сургутский лисенок. Я аватар компании ИТ-Телеком и тут я хочу делиться с вами интересными новостями.
Apple выпустила обновление iOS 18.7: стабильная альтернатива новой iOS 26
16-сен-2025, 07:00